【緊急】Amazon Music偽メールのリンクを踏んでしまった時の対処法!被害状況別の応急処置マニュアル
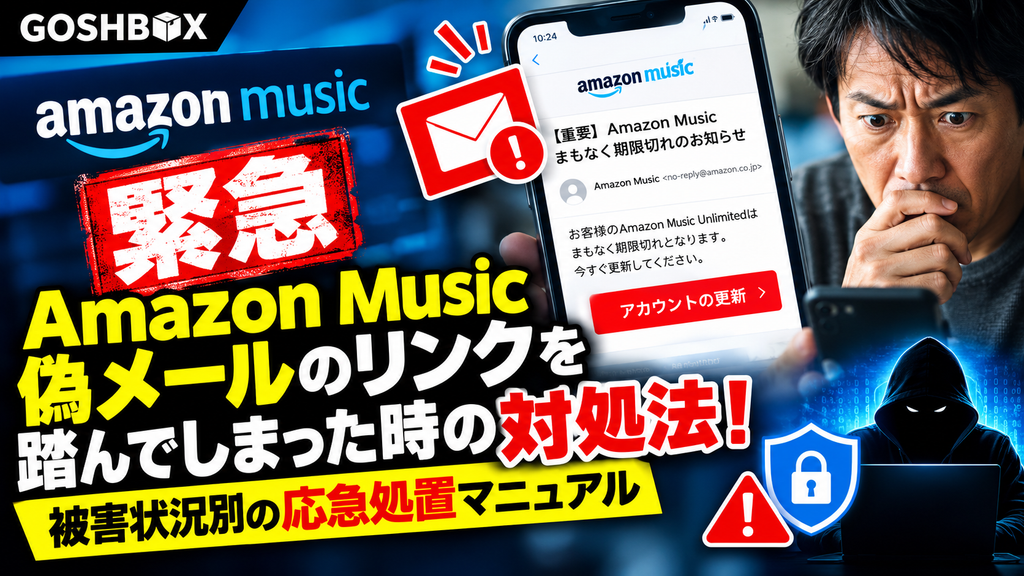
Amazon Musicから「まもなく期限切れ」というメールが届き、焦ってリンクをクリックしてしまった方へ。
まずは一度、深呼吸して落ち着いてください。
リンクを踏んでしまったからといって、その瞬間に即座にアカウントが乗っ取られたり、クレジットカードからお金が引き落とされたりするわけではありません。 被害が発生するかどうかは、リンクを開いた後に「どのような操作をしたか」によって大きく分かれます。
この記事では、Amazon Musicの偽メール(フィッシング詐欺)のリンクを踏んでしまった直後に取るべき応急処置と、被害を最小限に防ぐための手順を緊急度順にわかりやすく解説します。
まず落ち着いて!リンクを踏んだ直後にやるべき「最優先チェックリスト」
フィッシングメールのリンクをクリックしてしまった場合、最初に行うべきは「現在のリスク状況を正確に把握すること」です。自分がどの段階まで操作を進めてしまったかによって、必要な対処法が異なります。
以下のチェックリストで、ご自身の状況を確認してください。
1. ページを開いただけか・情報を入力したかを確認する
- レベル1:リンクをクリックしてページを開いただけで、すぐに閉じた
- 危険度:低〜中
- 画面を開いたのみであれば、ID・パスワードやカード情報などの重要な個人情報が詐欺グループに送信されたわけではありません。ブラウザの対処やウイルススキャンを実施すれば、被害を未然に防げる可能性が非常に高い状態です。
- レベル2:偽のログイン画面でメールアドレスやパスワードを入力した
- 危険度:高
- Amazonのアカウント情報(ログインID・パスワード)が攻撃者に奪われた状態です。放置するとアカウントに不正アクセスされ、勝手に買い物をされたり、個人情報を閲覧されたりする危険があります。
- レベル3:クレジットカード情報や氏名・住所まで入力してしまった
- 危険度:極めて高
- 決済情報や重要な個人情報が詐欺グループの手に渡っています。クレジットカードの不正利用や二次被害のリスクが非常に高いため、即座にカード会社への連絡と利用停止手続きが必要です。
2. 現在の被害リスクを正しく把握する
フィッシングサイトの主な目的は、ユーザーに入力させた「アカウント情報」や「クレジットカード情報」を盗み取ることです。
「ページを開いただけでウイルスに感染する」ケースはゼロではありませんが、現在のWebブラウザは非常に堅牢なセキュリティ機能を備えているため、情報を何も入力していない状態であれば致命的な被害に至るケースは稀です。
逆に、情報を入力して送信ボタンを押してしまった場合は、一刻も早い「アカウント保護」と「カード利用停止」の対応が求められます。
被害状況別の優先対応アクション
現在の状況に応じた最優先の対処法を比較表にまとめました。ご自身の該当する状況に合わせて、記載されているステップを速やかに実行してください。
| 被害状況 | 危険度 | 最優先で実行すべき応急処置 | 次に行うべき再発防止策 |
| リンクを開いたのみ (情報は未入力) | 低〜中 | 1. タブ・ブラウザの即時閉鎖 2. 閲覧履歴・キャッシュの削除 3. セキュリティスキャンの実行 | セキュリティソフトの導入・強化 |
| ログイン情報を入力した (ID・パスワード) | 高 | 1. Amazonパスワードの即時変更 2. 全端末からのログアウト処理 3. 公式サポートへの被害報告 | 2段階認証(2要素認証)の有効化 |
| カード情報を入力した (番号・CVV等) | 極めて高 | 1. クレジットカード会社への連絡(停止) 2. Amazonパスワードの変更 3. 不正利用履歴の有無を確認 | カードの再発行・セキュリティ |
状況1:リンクを「開いたのみ」の場合に必要な3つの応急処置
「偽メールのリンクをクリックしてしまったが、ログイン情報やクレジットカード情報は一切入力していない」という場合、被害を未然に防ぐための応急処置は以下の3ステップです。
焦ってページ内のボタンを操作せず、順番に実行してください。
1. ブラウザを即時閉鎖する
偽サイトが開いている状態のまま放置するのは危険です。画面上に「ウイルスに感染しました」「警告:今すぐ電話してください」といったポップアップが表示されても、決してクリックしてはいけません。
- スマートフォン(iPhone/Android)の場合: タブ一覧画面を表示し、対象のページ(タブ)を上にスワイプして完全に閉じます。
- パソコン(Windows/Mac)の場合: ブラウザの「×」ボタン、またはショートカットキー(
Ctrl + WやCmd + W)で該当のタブを即座に閉じます。
2. ブラウザの閲覧履歴・キャッシュ・Cookieを削除する
偽サイトを開いた際、ブラウザ内に一時ファイル(キャッシュ)や追跡データ(Cookie)が保存されることがあります。これらが残っていると、悪質な広告が繰り返し表示されたり、リダイレクト(意図しないページへの転送)が発生したりする原因になります。
各ブラウザの設定メニュー(履歴・プライバシーとセキュリティ)を開き、「閲覧履歴データ(キャッシュされた画像とファイル、Cookieと他のサイトデータ)」を選択して消去してください。
3. セキュリティソフトでウイルススキャン(マルウェア検査)を実行する
サイトを開いただけでマルウェア(悪意のあるプログラム)がダウンロードされる「ドライブバイダウンロード攻撃」のリスクをゼロにするため、端末のウイルススキャンを実行します。
お使いのスマートフォンやパソコンにインストールされている総合セキュリティソフト(またはOS標準の保護機能)を起動し、「フルスキャン(端末全体の検査)」を実施して異常がないか確認してください。
状況2:「個人情報・クレジットカード情報」を入力してしまった場合の即時対処
偽サイト上でアカウント情報や決済情報を入力して送信してしまった場合は、一刻を争う事態です。ただちに以下の対処を実施し、被害の拡大を抑え込んでください。
1. Amazonのアカウントパスワードを即座に変更する
偽サイトにログインIDとパスワードを入力してしまった場合、攻撃者がその情報を使って本物のAmazonに不正アクセスする危険があります。
- 正規のAmazon公式サイト(ブラウザのブックマークや公式アプリ)からログインします。
- 「アカウントサービス」>「ログインとセキュリティ」を開きます。
- パスワードの「編集」を選択し、これまで使ったことのない堅牢な新しいパスワードに変更します。
※すでにログインできない(パスワードが勝手に変更されている)場合は、ログイン画面の「パスワードをお忘れですか?」から復旧を試みるか、すぐにAmazonカスタマーサービスへ連絡してください。
2. 「すべてのセッションからサインアウト」を実行する
パスワードを変更したら、攻撃者が現在ログイン中のセッションを強制的に切断する必要があります。
「ログインとセキュリティ」の項目内にある「すべてのセッションからサインアウト」(または登録デバイスの一覧管理)を実行してください。これにより、不正にログインしていた攻撃者のアクセス権限をすべて無効化できます。
3. クレジットカード会社へ連絡して利用停止手続きを行う
クレジットカード番号、有効期限、セキュリティコード(CVV)を入力してしまった場合は、カードの不正利用が時間の問題となります。
- カードの裏面に記載されている「カスタマーサポート」または「紛失・盗難ダイヤル」へ直ちに電話します。
- 「フィッシング詐欺サイトでカード情報を入力してしまった」と伝え、カードの利用停止とカード番号の再発行を依頼してください。
- 直近の利用明細に身に覚えのない請求がないか確認し、不正利用があった場合は補償の適用について相談します。
4. Amazon公式カスタマーサービスへ被害を報告する
アカウントの保全処置が終わったら、Amazonの公式サポートへ事態を報告します。
Amazon公式サイトのヘルプ&カスタマーサービスから「フィッシング・不審な連絡に関する報告」窓口にアクセスし、該当のメールや発生した状況を伝えてください。必要に応じてアカウントの保護ロックなどの追加対応を受けることができます。
再発防止!今後の不正利用やアカウント乗っ取りを防ぐセキュリティ対策
一連の応急処置が完了したら、二度と同じ被害に遭わないための対策を固めておきましょう。
2段階認証(2要素認証)を設定してログイン保護を強化する
2段階認証を設定しておくと、IDとパスワードが万が一漏洩しても、所有しているスマートフォンに届く確認コードがなければログインできなくなります。
Amazonの「アカウントサービス」>「ログインとセキュリティ」>「2段階認証の設定」から、SMSまたは認証アプリを使ったログイン保護を必ず有効化しておきましょう。
総合セキュリティソフトを導入して悪質なリンクやサイトを自動ブロックする
人間が目視だけでフィッシングメールや偽サイトを見抜くことには限界があります。
総合セキュリティソフトやWeb保護サービスを導入しておけば、メール内の悪質なリンクをリアルタイムで検知し、クリックしても危険なサイトへのアクセスを事前に自動ブロックしてくれます。自分自身や家族の端末を安全に守るために、常時保護の仕組みを取り入れておくことが最も確実な防衛策です。
まとめ:正しい応急処置で被害拡大を防ごう
Amazon Musicから「期限切れ」というメールが届き、誤ってリンクを踏んでしまっても、冷静に正しく対処すれば被害を最小限に食い止めることが可能です。
- リンクを開いただけなら、ブラウザを閉じて履歴削除・スキャンを実施
- 情報を入力してしまったら、即座に「パスワード変更」「カード利用停止」を実行
- 普段から2段階認証の設定やセキュリティソフトの活用で防衛力を高める
焦って二次被害に遭わないよう、本記事の応急処置ステップを一つずつ確認しながら実行し、安全なデジタル環境を整えていきましょう。